



1. Introducción
El Hacking ético profesional es, para muchas empresas, la inversión en seguridad que se entiende más fácilmente y se contrata más tarde de lo debido. Contratar a un profesional que intenta atacar su propia infraestructura suena contradictorio, pero es exactamente el método que usan las organizaciones maduras para descubrir sus vulnerabilidades antes de que lo haga un atacante real. Un servicio de Hacking ético profesional bien ejecutado responde con evidencia a la pregunta que toda dirección debería hacerse: ¿cómo entraría un atacante en mi empresa?
En este artículo explicamos qué es y qué no es el Hacking ético profesional, cuándo tiene sentido contratar un pentester, cómo fijar el alcance y la autorización, qué pruebas y entregables debe incluir el servicio y cómo seleccionar al proveedor adecuado. Si su empresa está valorando contratar este tipo de servicio, aquí tiene los criterios técnica y jurídicamente correctos para hacerlo.
2. Qué es el Hacking ético profesional y qué no es
El Hacking ético profesional consiste en que un especialista cualificado ataque, de forma autorizada y documentada, los sistemas de una empresa, con el objetivo de identificar vulnerabilidades y demostrar hasta dónde llegaría un atacante real. La diferencia con una actividad maliciosa no está en las técnicas, que pueden ser idénticas, sino en la autorización, el alcance, la metodología y los entregables. Esa es la frontera ética y legal que define el sector.
No es hacking ético profesional, aunque se venda como tal, un análisis que se limita a escanear puertos con una herramienta automática y entregar un listado de CVEs sin contexto. Tampoco lo es el servicio sin alcance definido, que permite discrecionalidad sobre datos de clientes, ni el que no entrega un plan de remediación priorizado. Un servicio serio combina reconocimiento, explotación, escalada, movimiento lateral adecuado al alcance y documentación completa de cada hallazgo con su evidencia técnica.
El Hacking ético profesional se apoya en marcos públicos consolidados: la metodología de pruebas del PTES, el OWASP Top 10 para aplicaciones web y la Web Security Testing Guide de OWASP. Si el proveedor que está evaluando no cita ninguna metodología reconocida, esa es ya una señal de alerta.
Conviene distinguir el pentest del red team: el primero verifica vulnerabilidades en un alcance concreto con calendario pactado, mientras que el segundo busca medir la capacidad de detección y respuesta de la organización frente a un adversario realista. Ambos tienen su lugar, pero el punto de partida de cualquier estrategia de Hacking ético profesional es siempre la prueba de vulnerabilidades: no tiene sentido medir la detección si todavía no se sabe qué hay expuesto.
3. Cuándo contratar un pentester: la tabla de decisión
La pregunta más frecuente de las direcciones es cuándo gastar dinero en esto. La respuesta depende de los cambios que sufra la organización, no del calendario fiscal. Esta tabla de decisión resume los casos habituales que manejamos en las empresas con las que trabajamos en proyectos de Hacking ético profesional:
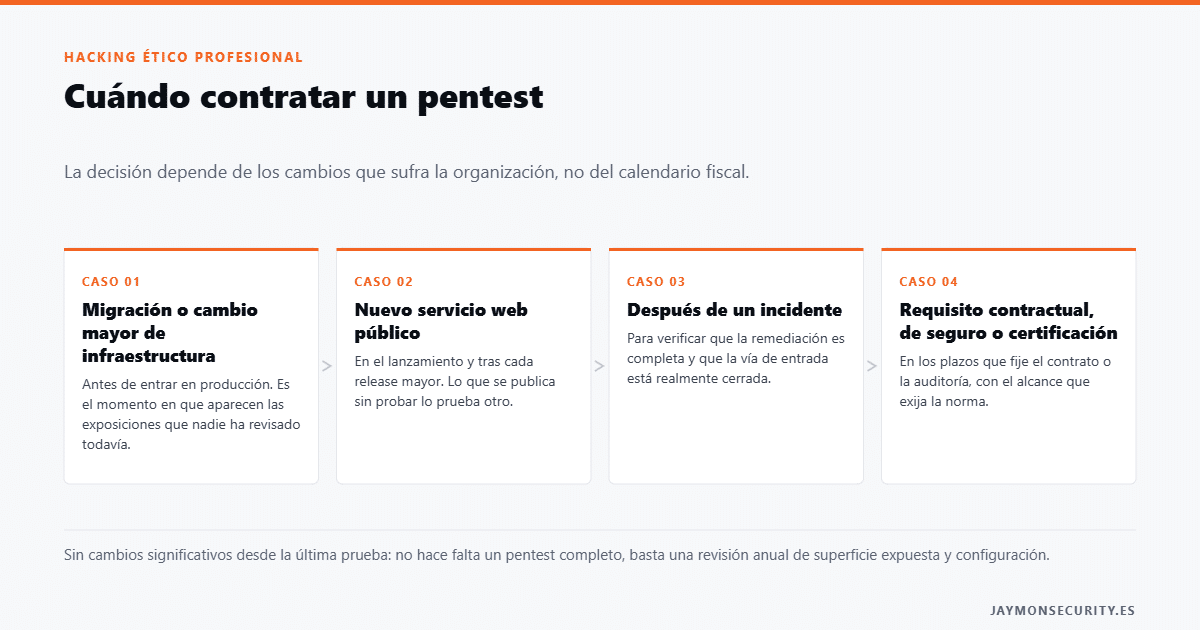
| Situación de la empresa | Contratar pentest | Frecuencia / motivo |
|---|---|---|
| Migración a la nube o cambio mayor de infraestructura | Sí | Antes de entrar en producción |
| Lanzamiento de un nuevo servicio web público | Sí | Al menos en el lanzamiento y tras cada release mayor |
| Después de un incidente de seguridad | Sí | Para verificar que la remediación es completa |
| Requisito contractual, de seguro o de certificación | Sí | En los plazos que fije el contrato o la auditoría |
| Sin cambios significativos desde la última prueba | No, auditoría ligera | Revisión anual de superficie y configuración |
| Infraestructura en la nube con responsabilidad compartida | Evaluar según proveedor | Revisar inventario de la superficie expuesta cada año |
Fig. 1 – Tabla de decisión sobre cuándo contratar un servicio de Hacking ético profesional.
La regla general es sencilla: cada cambio significativo en la superficie expuesta justifica una prueba. Un negocio web que publica una nueva API cada trimestre necesita más frecuencia que una empresa industrial con sistemas estables. El Hacking ético profesional debe seguir el ritmo del cambio, no el del año natural.
Cuando la prueba detecta una vulnerabilidad crítica durante la ventana de ejecución, el proveedor debe disponer de un canal de comunicación directo con su equipo técnico, no solo un buzón de informe. Esa vía de comunicación rápida forma parte del servicio y debe figurar por escrito en el documento de alcance; en los proyectos de Hacking ético profesional que dirigimos es la práctica habitual que evita que un hallazgo se convierta en incidente.
4. Alcance y autorización del Hacking ético profesional: el documento que lo hace legal
Antes de la primera prueba, todo servicio de Hacking ético profesional debe contar con un documento de autorización firmado por ambas partes. Este documento delimita los sistemas a probar, las técnicas permitidas, la ventana temporal y los límites: sin él, el pentester estaría cometiendo un delito y la empresa no tendría cobertura. Un ejemplo del documento mínimo sería:
SOLICITUD Y AUTORIZACIÓN DE PRUEBAS DE PENTEST
Cliente: Fictia S.L. (CIF A-00000000)
Alcance: 62.0.113.8/28 y app.fictia.es (sin datos de producción)
Pruebas permitidas: enumeración, inyección SQL, XSS, SSRF
Pruebas prohibidas: DoS, ingeniería social, extracción de datos
Ventana: 2026-10-05 a 2026-10-16 (09:00-18:00 CET)
Contacto de emergencia: +34 6XX XXX XXX
VPN de acceso: <proporcionada por el cliente>
Firmas: [CIO del cliente] / [Responsable del pentest]
Fig. 2 – Documento de alcance y autorización de un proyecto de Hacking ético profesional.
Un alcance mal definido es la primera causa de proyectos fallidos, tanto por exceso (el pentester toca sistemas no autorizados y se pierde confianza) como por defecto (los sistemas críticos quedan fuera de la prueba). Recomendamos fijar el alcance con el inventario de activos en la mano, incluyendo explícitamente subcontratistas y proveedores tecnológicos cuando el servicio dependa de ellos. Este documento, además, forma parte de la evidencia que exigen auditores y aseguradoras.
5. Qué debe incluir el servicio: pruebas y entregables
5.1. Pruebas y entregables del Hacking ético profesional
Un servicio completo de Hacking ético profesional cubre, al menos, tres capas: red y periferia, aplicaciones web y configuración de sistemas. Para validar el trabajo del proveedor, conviene saber qué comandos y verificaciones son esperables en cada capa. Un ejemplo del tipo de checklist que aplicamos internamente:
# Checklist mínimo de verificación (red y web)
nmap -sV -p- --open -oA escaneo 10.0.3.0/24
grep -c "open" escaneo.gnmap
sqlmap -u "https://app.fictia.es/articulo?id=1" --batch --level=2
curl -s -o /dev/null -w "%{http_code}\n" "https://app.fictia.es/admin"
grep -rn "<script>" /repo-origen/templates/
unzip -l respaldo-codigo.zip | grep -i "config\|\.env"
Fig. 3 – Checklist de pruebas típico en un proyecto de Hacking ético profesional.
Los entregables deben incluir un informe ejecutivo (riesgos en lenguaje de negocio y prioridades), un informe técnico (vulnerabilidades con evidencia, reproducción y referencia CWE/OWASP) y un plan de remediación priorizado. Desconfíe de informes sin evidencia reproducible: cada hallazgo debe poder demostrarse, porque la remediación y la reclamación al proveedor se juegan en esa demostración.
La remediación es la mitad del valor del servicio. Un buen contrato de Hacking ético profesional incluye una fase de reejecución: una vez que su equipo corrige los hallazgos, el proveedor repite las pruebas afectadas y confirma que la vulnerabilidad ha desaparecido, emitiendo una carta de cierre con el estado final de cada hallazgo. Sin esa fase, el informe se queda en una fotografía que envejece el mismo día de su entrega.
6. Cómo seleccionar un proveedor de pentest
Elegir proveedor es la decisión que determina el valor de todo el ejercicio. La checklist que recomendamos a las empresas que nos piden apoyo en sus procesos de contratación de Hacking ético profesional es la siguiente:
- Metodología documentada: PTES, OWASP WSTG o equivalente, adaptada al alcance concreto.
- Experiencia demostrable: casos reales del sector, no solo certificaciones; pida referencias que pueda llamar.
- Seguro de responsabilidad civil profesional y cláusula de confidencialidad con responsabilidades definidas.
- Entregables negociados por escrito: informe ejecutivo, informe técnico y plan de remediación, con plazos.
- Validación posterior: el proveedor debe reejecutar las pruebas tras la remediación dentro del mismo contrato.
- Datos personales: tratamiento conforme al RGPD si se accede a entornos con información personal.
El precio orientativo de un servicio de Hacking ético profesional en España en 2026 parte de los 3.000-5.000 euros para una prueba web estándar y puede superar los 20.000 euros en redes complejas con Active Directory. Desconfíe de ofertas muy por debajo del mercado: suelen ser automatizaciones vendidas como pentests, o proyectos donde el alcance se reducirá por el camino.
Todo proceso de selección serio, incluido el nuestro, debe poder demostrar cómo documenta el alcance, cómo informa de la ventana de pruebas y cómo entrega las evidencias. Si el proveedor resuelve esas tres preguntas con documentos concretos, tiene usted un candidato solvente.
Antes de firmar, conviene además acordar el proceso de gestión del proyecto: un responsable técnico por cada parte, una reunión de arranque donde se revisa el alcance línea a línea y una comunicación por canal cifrado con contacto de emergencia operativo. La gestión del proyecto no es burocracia: es lo que separa un ejercicio de Hacking ético profesional ordenado de uno improvisado, y la diferencia se nota en la calidad de los informes finales.
Artículos relacionados: CTF 1: Ethical Hacking y análisis y estudio de inyección SQL blind.
7. Conclusión
El Hacking ético profesional es la forma más directa de conocer la postura real de su organización ante un ataque, y su contratación debe responder a cambios en la superficie expuesta, incidentes o requisitos contractuales, no a la intuición. Defina el alcance por escrito, exija metodología y entregables demostrables, y seleccione al proveedor por su proceso, no por su folleto.
En Jaymon Security ayudamos a las empresas a contratar, supervisar y validar servicios completos de Hacking ético profesional, desde la definición del alcance hasta la verificación de la remediación, con un equipo de pentesters con certificaciones y experiencia contrastada en proyectos reales.
¿Necesitas ayuda con Hacking ético profesional?
En Jaymon Security ayudamos a las organizaciones a proteger sus sistemas. Desde auditorías de seguridad hasta implementación de SIEM/SOC, nuestro equipo de expertos diseña soluciones a medida.
Contacta con nosotros para una evaluación gratuita de tu infraestructura.