
Plan de seguridad de la información para PYMEs: cómo diseñarlo en 5 fases

1. Introducción
El Plan de seguridad de la información es el documento más importante que una PYME puede encargar en materia de ciberseguridad, y a la vez el más desconocido. Mientras las grandes corporaciones llevan décadas gestionando su seguridad con metodología, la mayoría de las pequeñas y medianas empresas operan con medidas sueltas: un antivirus, un firewall de oficina y mucha confianza. Un Plan de seguridad de la información bien diseñado transforma esa improvisación en un sistema: activos identificados, riesgos priorizados, políticas aprobadas y un presupuesto defendible ante la dirección.
En este artículo le explicamos cómo diseñar un Plan de seguridad de la información en cinco fases, con la estructura documental que utilizamos en proyectos reales para clientes industriales, logísticos y de servicios. No necesita ser un experto: cada fase incluye entregables, criterios de decisión y errores típicos que conviene evitar.
2. Qué es el Plan de seguridad de la información y por qué lo necesita su PYME
Un Plan de seguridad de la información es el conjunto de documentos y decisiones que definen cómo una organización protege sus activos: qué protege, contra qué amenazas, con qué controles, con qué presupuesto y con qué responsables. No es un trámite: es la base operativa de la ciberseguridad de la empresa. Sin plan, cada decisión se toma por urgencia; con plan, por criterio.
Las PYMEs lo necesitan por tres motivos concretos. Primero, porque el 43 % de los ciberataques del mundo se dirige contra empresas de menos de 500 empleados, según los informes anuales del sector. Segundo, porque cada vez más clientes y administraciones exigen evidencia de seguridad para firmar contratos o acceder a subvenciones. Tercero, porque un Plan de seguridad de la información permite demostrar diligencia: si ocurre un incidente, la empresa con plan tiene defensa jurídica, y la que no lo tiene, se queda sola ante la reclamación.
Pongamos un ejemplo realista: una distribuidora de 30 empleados sufre un ataque de ransomware. Sin plan, la decisión de pagar se toma de urgencia, sin saber qué restaurar primero. Con plan, el comité de crisis sabe que el inventario de activos está en el repositorio, que los backups se probaron el viernes anterior y que existe un proveedor de respuesta contratado. La diferencia entre ambos escenarios no es la suerte: es el trabajo de diseño previo.
El Plan de seguridad de la información también es el requisito previo de todo lo demás: la certificación ISO 27001, el cumplimiento del ENS en el sector público, el RGPD bien aplicado o el RDL 12/2018 para operadores críticos. Si su proveedor de ciberseguridad le vende herramientas antes que plan, cambie de proveedor.
3. Fase 1: Alcance y contexto de la organización
La primera fase responde a una pregunta: ¿qué parte de la organización queda dentro del plan? El alcance puede ser toda la empresa o un proceso concreto (facturación, atención al cliente, producción), pero debe decidirse con criterio: un alcance demasiado ambicioso hace el plan inabordable, y uno demasiado reducido lo hace irrelevante. En los proyectos de Plan de seguridad de la información que dirigimos, el 80 % de las PYMEs opta por el alcance completo con controles proporcionales, salvo las que tienen procesos industriales críticos.
El contexto incluye las obligaciones legales y sectoriales aplicables, las expectativas de clientes y proveedores y los requisitos de las cadenas de valor donde opera la empresa. Todo ello se documenta en la primera sección del plan y condiciona el resto del diseño.
Es también la fase donde se decide el modelo de gobernanza: quién aprueba las políticas, quién las ejecuta y quién supervisa el cumplimiento. En las PYMEs sin departamento de seguridad, la gobernanza suele recaer en tres roles: el responsable de informática ejecuta los controles, un miembro de dirección aprueba las políticas y un tercero externo supervisa el cumplimiento. Esa separación de funciones es lo que da credibilidad al plan ante clientes y aseguradoras.
4. Fase 2: Inventario de activos y análisis de riesgos del Plan de seguridad de la información
No se puede proteger lo que no se conoce. La segunda fase construye el inventario de activos de información: sistemas, aplicaciones, datos, personas y dependencias con terceros. Cada activo se caracteriza por su criticidad (el impacto que tendría su pérdida o alteración) y por su valoración de confidencialidad, integridad y disponibilidad. Este inventario es la espina dorsal del Plan de seguridad de la información: sin él, cualquier control posterior es decorativo.
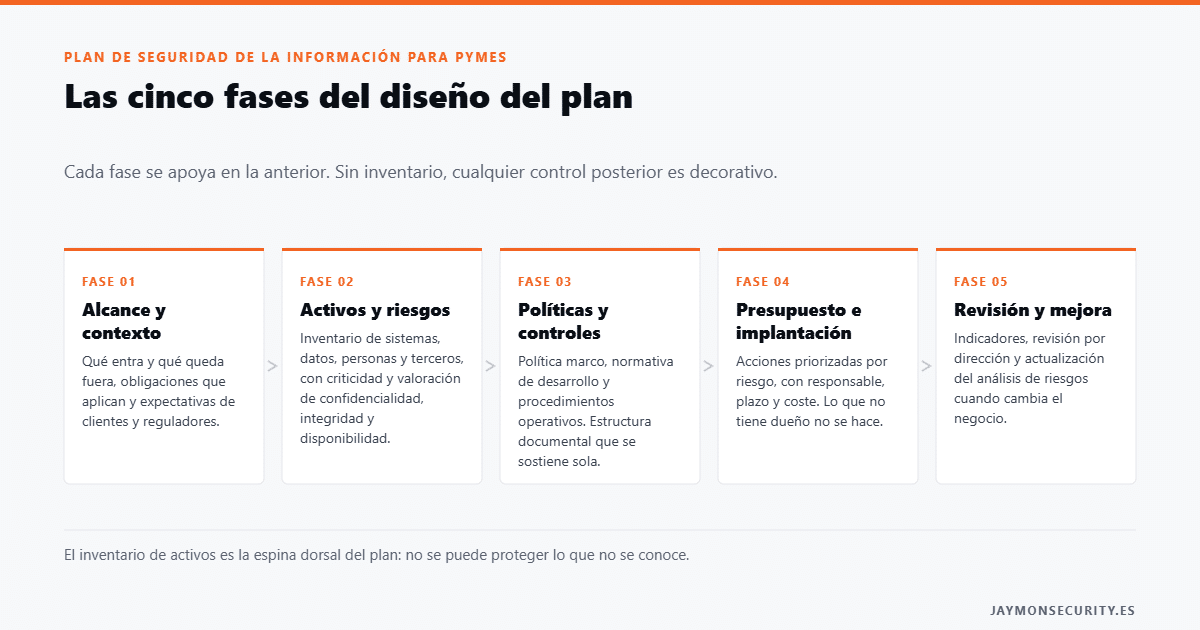
Con el inventario cerrado se realiza el análisis de riesgos. Para empresas privadas sin obligación regulatoria recomendamos una metodología ligera tipo MAGERIT o similar, con tres pasos: identificar las amenazas relevantes de cada activo, estimar la probabilidad y el impacto, y ordenar los riesgos en una matriz de prioridad. El resultado es el registro de riesgos, que determina qué controles del plan son imprescindibles y cuáles pueden esperar. Un ejemplo de registro mínimo sería:
| Activo | Amenaza | Probabilidad | Impacto | Prioridad |
|---|---|---|---|---|
| Servidor de correo | Phishing dirigido | Alta | Alto | Crítica |
| ERP de facturación | Fraude interno / externo | Media | Alto | Alta |
| Datos de clientes | Fuga de datos (RGPD) | Media | Alto | Alta |
| Red Wi-Fi de oficina | Acceso no autorizado | Baja | Medio | Media |
Fig. 1 – Ejemplo de registro de riesgos de un Plan de seguridad de la información para PYME.
El análisis debe repetirse cada año, no porque cambie el catálogo de amenazas, sino porque cambian los activos: cada nueva aplicación SaaS o canal de venta altera el mapa de riesgos.
Para que el registro no sea subjetivo, recomendamos criterios numéricos desde el principio: probabilidad e impacto en escala de 1 a 5, con definiciones escritas para cada nivel. Así, dos personas llegan al mismo resultado al valorar el mismo activo. La herramienta puede ser una hoja de cálculo compartida; lo importante es la consistencia del criterio.
5. Fase 3: Políticas, controles y estructura documental
La tercera fase convierte los riesgos priorizados en políticas y controles concretos. Las políticas definen el comportamiento esperado (contraseñas, accesos, uso de dispositivos, gestión de incidentes) y los controles los verifican.
5.1. Estructura documental del Plan de seguridad de la información
La estructura documental que recomendamos para un Plan de seguridad de la información de PYME es esta:
plan-seguridad/
├── 01-alcance/
│   ├── alcance-y-contexto.md
│   └── gobernanza-y-responsables.md
├── 02-activos/
│   ├── inventario-activos.csv
│   └── valoracion-criticas.md
├── 03-riesgos/
│   ├── registro-riesgos.md
│   └── plan-tratamiento.md
├── 04-politicas/
│   ├── politica-seguridad-informacion.md
│   ├── politica-contrasenas.md
│   ├── politica-accesos.md
│   └── politica-dispositivos.md
├── 05-controles/
│   ├── matriz-controles-iso27001.md
│   └── evidencias-auditoria/
├── 06-presupuesto/
│   └── presupuesto-seguridad.xlsx
└── 07-revision/
    ├── indicadores-seguridad.csv
    └── plan-accion-2027.md
Fig. 2 – Estructura documental de un Plan de seguridad de la información para PYME.
Para que las políticas sean operativas y auditable su aprobación, conviene darles una cabecera formal como la siguiente, que deja constancia de responsable y versión:
<?xml version="1.0" encoding="UTF-8"?>
<politica id="SGSI-POL-001" version="1.2">
  <titulo>Política de contraseñas</titulo>
  <alcance>Todo el personal con acceso a sistemas corporativos</alcance>
  <aprobada_por>Dirección General</aprobada_por>
  <fecha_aprobacion>2026-09-27</fecha_aprobacion>
  <revisada>anualmente</revisada>
</politica>
Fig. 3 – Cabecera formal de una política dentro del Plan de seguridad de la información.
Cada política debe ser breve, aprobada por dirección y revisada anualmente. Un error frecuente es copiar políticas de plantillas genéricas: un Plan de seguridad de la información que no refleja la operativa real de la empresa se convierte en papel mojado que nadie lee ni aplica. Las políticas deben nombrar herramientas, procesos y personas reales de su organización.
En cuanto a los controles, la prioridad de implantación debe seguir el orden del registro de riesgos, no la moda tecnológica: primero la doble autenticación en el correo y los accesos administrativos, después el backup verificado y la segmentación de red, y solo al final la monitorización. Este orden es el que seguimos en los proyectos de Plan de seguridad de la información que dirigimos, y permite ver resultados en los primeros seis meses.
6. Fase 4 y 5: Presupuesto, implantación y revisión
La cuarta fase traduce los controles a euros: el presupuesto anual de seguridad. La quinta define la implantación, el calendario y el mecanismo de revisión, y cierra el ciclo del Plan de seguridad de la información. Para orientar su presupuesto, estos son los rangos que manejamos en proyectos reales de Plan de seguridad de la información para PYMEs en 2026:
| Tamaño de empresa | Servicios externos | Software y licencias | Formación | Total orientativo / año |
|---|---|---|---|---|
| 1-10 empleados | 2.500-4.500 € | 800-1.500 € | 400-800 € | 3.700-6.800 € |
| 11-50 empleados | 5.000-10.000 € | 2.000-4.000 € | 1.200-2.500 € | 8.200-16.500 € |
| 51-150 empleados | 12.000-25.000 € | 5.000-9.000 € | 3.000-6.000 € | 20.000-40.000 € |
| 151-300 empleados | 25.000-50.000 € | 10.000-18.000 € | 6.000-12.000 € | 41.000-80.000 € |
Fig. 4 – Presupuesto anual orientativo de un Plan de seguridad de la información según el tamaño de la empresa.
La implantación se organiza en sprints mensuales con responsables asignados y fecha de revisión semestral. El plan de revisión incluye tres actividades: auditoría interna anual, revisión del registro de riesgos y actualización del plan de acción. Sin revisión, cualquier Plan de seguridad de la información envejece en menos de un año; con revisión, se convierte en el instrumento de gestión que la dirección necesita.
A modo de referencia, en nuestros proyectos el documento completo suele requerir entre seis y doce semanas de trabajo conjunto. La mitad del tiempo se va en inventario y riesgos, que es donde se conoce de verdad la organización; la otra mitad, en redactar políticas aplicables y preparar la implantación. Si le ofrecen un plan en dos semanas, desconfíe: o es una plantilla sin personalizar, o no han entendido su negocio. El marco de referencia más extendido para estructurar el plan y sus controles es el Cybersecurity Framework del NIST.
Artículos relacionados: realización de un plan de seguridad para software y planificación y diseño de auditorías técnicas.
7. Conclusión
Diseñar un Plan de seguridad de la información para su PYME no requiere un departamento de seguridad ni un presupuesto millonario: requiere método, y ese método es exactamente el que hemos desglosado en estas cinco fases. Empiece por el alcance, conozca sus activos, priorice sus riesgos, escriba políticas que se puedan cumplir y reserve presupuesto para revisarlas cada año.
En Jaymon Security ayudamos a las PYMEs a diseñar, redactar, implantar y auditar su Plan de seguridad de la información completo, con metodologías como ISO 27001 y MAGERIT, y con un equipo que combina visión técnica y capacidad de comunicación con la dirección.
¿Necesitas ayuda con Plan de seguridad de la información?
En Jaymon Security ayudamos a las organizaciones a proteger sus sistemas. Desde auditorías de seguridad hasta implementación de SIEM/SOC, nuestro equipo de expertos diseña soluciones a medida.
Contacta con nosotros para una evaluación gratuita de tu infraestructura.


