

PCI DSS y el WiFi del hotel: el escaneo trimestral de puntos de acceso que casi nadie hace
Si tu hotel acepta tarjetas —y las acepta— le aplica PCI DSS. Dentro de la norma hay un requisito corto, concreto y casi siempre incumplido: comprobar cada tres meses si hay puntos de acceso inalámbricos que no deberían estar en tu red. No es una recomendación ni una buena práctica. Es una obligación trimestral con fecha, y es de las primeras cosas que pide un auditor cuando el establecimiento tiene WiFi abierto al público. 1. Qué dice exactamente el requisito El requisito 11.2.1 de PCI DSS v4.0.1 establece tres cosas: Se comprueba la presencia de puntos de acceso inalámbricos. Se …

Auditoría WiFi en hoteles: qué se revisa y qué encontramos casi siempre
Un hotel es, en términos de red, el peor escenario posible: cientos de dispositivos desconocidos conectándose cada noche, una red abierta al público por diseño, y detrás de ella el sistema que guarda el documento de identidad y el medio de pago de todos los que han dormido allí en los últimos tres años. Esta es la realidad que se encuentra una auditoría WiFi en un hotel, y lo que hace que el sector hotelero sea de los que más las contratan. 1. Por qué el WiFi de un hotel no es como el de una oficina En una oficina …
Cómo montar sistemas de IA seguros en tu empresa: guía práctica
1. Introducción Montar sistemas de IA seguros para empresas ha dejado de ser una opción técnica para convertirse en una decisión estratégica de negocio. Cada vez más organizaciones integran modelos de lenguaje y automatizaciones de inteligencia artificial en sus procesos, pero pocas se preguntan qué ocurre si un prompt malicioso compromete los datos, si el modelo filtra información confidencial o si una auditoría descubre que la herramienta no cumple la regulación europea. La realidad es que los sistemas de IA seguros para empresas no nacen solos: se diseñan, se despliegan y se gobiernan. Esta guía práctica explica paso a paso …
Implantación del ENS: guía para cumplir el Esquema Nacional de Seguridad
1. Introducción La implantación del ENS (Esquema Nacional de Seguridad) es el proceso por el que una entidad del sector público, o una empresa que le presta servicios, adapta sus sistemas de información a los requisitos del Real Decreto 311/2022. La implantación del ENS no es un trámite administrativo: es un programa de gestión de riesgos que afecta a personas, procesos y tecnología, y que exige un análisis de riesgos previo realizado con metodologías como Magerit. En esta guía recorremos las fases de la implantación del ENS, desde la categorización del sistema hasta la auditoría de conformidad, con ejemplos reales …
Incidente de ciberseguridad: guía de respuesta en 7 pasos para tu empresa
1. Introducción Un incidente de ciberseguridad no es una cuestión de «si ocurre», sino de «cuándo ocurre». Las estadísticas son tozudas: la mayoría de las empresas españolas que sufren un ataque relevante no lo detecta por sus propios medios, sino por un tercero: un cliente que avisa, una aseguradora que llama o la policía que se presenta. El tiempo que pasa entre el compromiso y la detección, el llamado dwell time, convierte cada incidente de ciberseguridad no detectado a tiempo en una factura mucho mayor. Por eso la pregunta correcta no es cómo evitar todo incidente de ciberseguridad, sino cómo …
Análisis de riesgos con Magerit: metodología aplicada a un caso real
1. Introducción El Análisis de riesgos con Magerit es la metodología de referencia en España para evaluar y tratar los riesgos de los sistemas de información. Desarrollada por el antiguo Ministerio de Administraciones Públicas y mantenida por el CCN-CERT, Magerit permite a cualquier organización, pública o privada, identificar sus activos, conocer las amenazas que los acechan y calcular el impacto de forma objetiva y reproducible. En este artículo aplicamos la metodología a un caso real de una PYME con servicios cloud. El Análisis de riesgos con Magerit no solo es una obligación práctica para cumplir con el ENS (Esquema Nacional …
Seguridad en AWS: IAM y buckets S3 bajo control
1. Introducción Seguridad en AWS IAM y S3 es, probablemente, el área de la nube que más incidentes de exposición de datos ha causado en los últimos años. Cada semana aparecen informes sobre buckets abiertos, credenciales filtradas o usuarios con permisos excesivos que terminan comprometiendo cuentas enteras. La buena noticia es que, en la mayoría de los casos, se trata de errores evitables si se aplican criterios claros de seguridad en AWS IAM y S3 desde el primer día. Este artículo no es un manual teórico: es una guía práctica con políticas reales, comandos de AWS CLI que puedes ejecutar …

Arquitectura Zero Trust: guía de implantación en tu empresa
1. Introducción La Arquitectura Zero Trust ha dejado de ser una tendencia de los analistas para convertirse en el modelo de seguridad que exigen los organismos reguladores, las aseguradoras de ciberriesgo y las auditorías técnicas de nivel avanzado. El modelo clásico de perímetro —un cortafuegos en el borde de la red y confianza plena hacia el interior— ya no resiste el trabajo remoto, el cloud híbrido y las campañas de ransomware que desplazan el punto de entrada desde la VPN hacia el correo, un SaaS con credenciales débiles o un dispositivo personal comprometido. En esta guía te explico, con un …
Realización de un Plan de Seguridad de Software
Realización de un Plan de Seguridad de Software basado en "Secure Software Development Framework (SSDF)". …
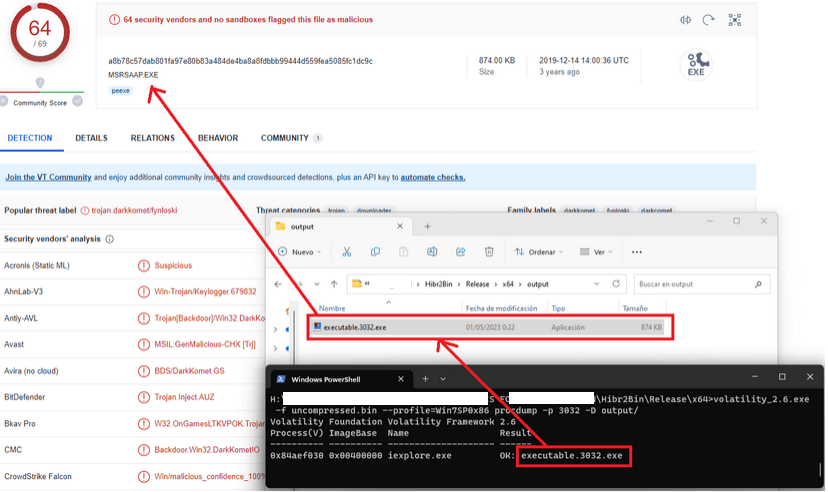
Peritaje y análisis forense de un sistema Windows atacado.
Análisis forense digital de un Windows atacado. …
Latest News


